Azure DevOps
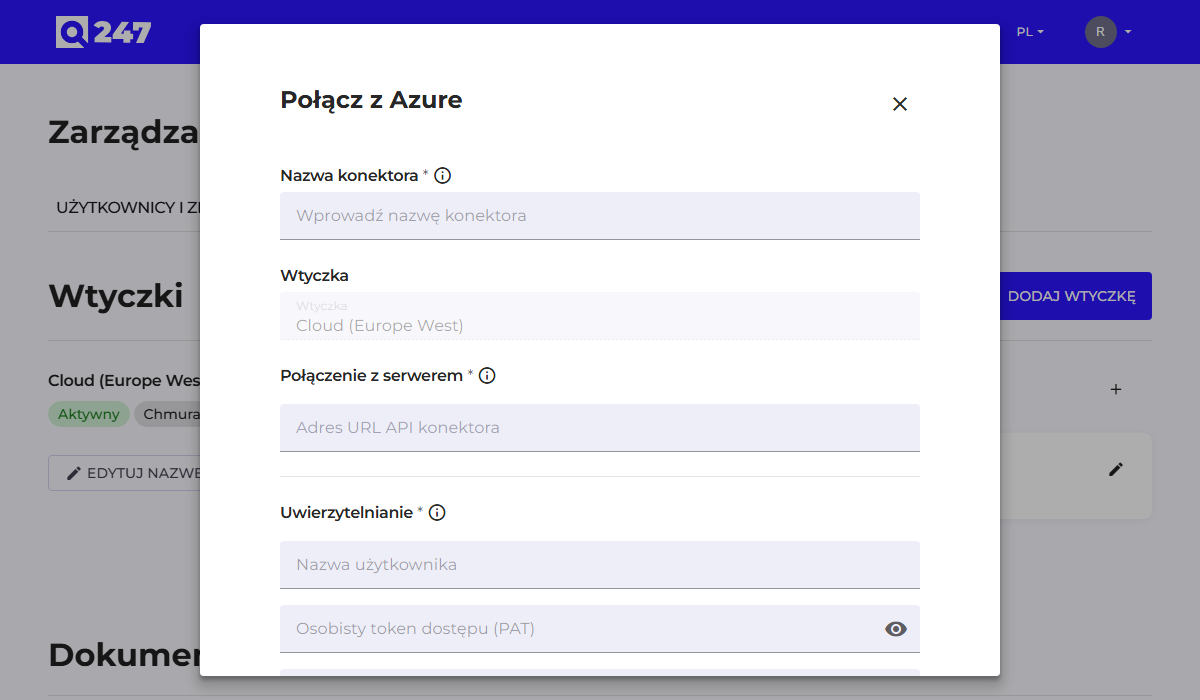
Standardowy formularz konektora, opisany ogólnie w Konektorach, z jedną różnicą: pole ID organizacji jest tutaj wymagane. To jedyny typ konektora, w którym bez tej wartości nie da się zapisać połączenia.
Konektor łączy się z Azure DevOps Services albo z Azure DevOps Server. Od wariantu zależą wartości dwóch pierwszych pól.
| Pole | Co wpisać | Przykład |
|---|---|---|
| Adres URL API konektora | w Azure DevOps Services adres usługi; w Azure DevOps Server adres serwera, z segmentem /tfs, jeśli serwer go używa | https://dev.azure.com albo https://serwer:port/tfs |
| ID organizacji | w Azure DevOps Services nazwa organizacji, ta z adresu dev.azure.com/{organizacja}; w Azure DevOps Server nazwa kolekcji | firma albo DefaultCollection |
| Osobisty token dostępu (PAT) | token z zakresami Code (Read) i Project and Team (Read) | $$AZURE_TOKEN |
Pole tokenu przyjmuje też nazwę zmiennej środowiskowej z przedrostkiem $$, jak w przykładzie powyżej. Zmienna musi istnieć na hoście wtyczki, a szczegóły tego mechanizmu opisują Konektory.
Token generuje się w Azure DevOps, w ustawieniach użytkownika, w sekcji Personal access tokens. Sam konektor potrzebuje dwóch zakresów: Code (Read) oraz Project and Team (Read).
Do zbierania wdrożeń CI/CD z YAML Pipelines i Environments token potrzebuje dodatkowo zakresów Build (Read) i Environment (Read & manage). Microsoft nie oferuje zakresu Environment w wariancie tylko do odczytu. Q247 odczytuje przez niego historię wdrożeń i niczego w środowiskach nie zapisuje. Z Azure DevOps Server wdrożenia są zbierane od wersji 2020.
Konto, na którym token powstał, musi mieć dostęp do wszystkich projektów Azure DevOps, których repozytoria mają być analizowane.
Zobacz też
- Konektory: wspólny formularz, uprawnienia tokenu, statusy
- Uruchomienie analizy kodu: co zrobić po zapisaniu konektora
- Wdrożenia CI/CD: historia wdrożeń z YAML Pipelines i wymagania wobec wtyczki